【2026最新】なぜ届く?マスターカード詐欺メールの見分け方と緊急対処法
「【緊急】Mastercardアカウントのご利用が制限されています」「異常な取引を検知したためカードの利用を一時停止しました」――。ある日突然、スマートフォンの画面に飛び込んでくる緊迫した文面。大手国際ブランド「Mastercard」を騙る不審なメールやSMSを受信し、動揺した経験を持つ人は少なくありません。日本クレジット協会の発表資料によれば、クレジットカードの不正利用被害額は高止まりを続けており、番号盗用による被害がその大半を占めています。
巧妙にブランドロゴを模倣し、本物そっくりの偽サイトへ誘導するフィッシング攻撃は、2026年を迎えた現在、生成AIを用いた自然な日本語表現や二要素認証のリアルタイム突破など、かつてないほど狡猾な手口へと進化しました。「自分は騙されない」と過信している人ほど、巧妙に演出された緊急事態の心理的罠に絡め取られてしまう現実があります。本稿では、マスターカードを騙る詐欺の発生メカニズムから、即座に見破るための技術的ポイント、万が一被害に遭った際の救済手順までを徹底取材に基づいて解き明かします。
📌 【この記事の重要ポイントまとめ】
- 要点1:「アカウント停止」を騙るメールの正体は無差別攻撃であり、Mastercard本体が一般利用者に直接セキュリティ警告メールを送ることは原則ない。
- 要点2:ワンタイムパスワードをリアルタイムで横取りする中間者攻撃が横行しており、二要素認証を設定していても過信は禁物。
- 要点3:被害発生時のカード会社による補償期間は一般的に「申告から60日以内」が限度であり、発覚直後の初動対応が返金の成否を分ける。
【なぜ届くのか】マスターカード詐欺メールが蔓延する背景と配信のメカニズム
「そもそもマスターカードを持っていないのに、なぜ通知が届くのか」「なぜ自分のメールアドレスが知られているのか」という疑問の声がSNS上で日常的に飛び交っています。この現象の背景には、サイバー犯罪グループが実行する大規模な「無差別リスト攻撃」と「ダークウェブ経由の情報売買」が存在します。
フィッシング対策協議会の警告情報が示す通り、攻撃者は特定の個人を標的にしているわけではありません。漏洩した名簿やランダムに生成した膨大なアドレス宛てに、自動化ツールを用いて毎分数万件単位のマスターカードフィッシングメールを一斉送信しています。世界シェア第2位を誇る国際ブランドだからこそ、数打てば一定の確率で実際の保有者に届くという冷酷な確率論に基づいた犯行です。
加えて、Mastercardという組織の基本構造に対する消費者の認識ギャップも悪用されています。Mastercardは世界規模の決済ネットワークを提供する「国際ブランド」であり、楽天カード、三井住友カード、dカードといった各クレジットカード発行会社(イシュアー)とは役割が異なります。Mastercard本体が直接個々のカード会員のメールアドレスを保有し、利用制限やパスワード変更を求める個別メールを送信することは基本的にありません。この構造的な事実を知らない利用者が、「公式からの重要通知」と誤認してリンクを踏んでしまう事態が後を絶ちません。

【2026年最新 詐欺手口まとめ】進化する手口とワンタイムパスワード搾取の罠
従来のフィッシング詐欺といえば、不自然なフォントや機械翻訳丸出しの日本語によって容易に見破ることができました。しかし、最新の詐欺環境は劇的な変貌を遂げています。犯罪グループが高度な自然言語処理ツールを活用することで、文面の違和感は完全に払拭されました。特に警戒すべきは、セキュリティの最後の砦とされてきた追加認証を無力化する手口です。
現在急増しているのが、リバースプロキシと呼ばれる中継サーバーを悪用したワンタイムパスワード 詐欺手口です。ユーザーが偽サイトに誘導され、カード番号と有効期限を入力した瞬間に、攻撃者側のプログラムが正規のECサイトやカード会社へバックグラウンドでアクセスします。利用者のスマートフォンに本物のSMS認証コードが届いたタイミングで、偽画面上に「SMSに届いたワンタイムパスワードを入力してください」と促し、入力されたコードをリアルタイムで掠め取って不正決済を完了させます。
さらに、利用者の用心深さを逆手に取った「偽の利用速報」も多発しています。「本日〇〇ストアで89,000円の決済が行われました。身に覚えがない場合はこちら」といった通知を送り、焦燥感に駆られた被害者に自らカード情報を再登録させる手口です。正規の利用速報メール 本物と偽物の違いを見分ける余裕を奪うため、心理的なカウントダウンを仕掛けてくる点が極めて悪質と言えます。
【徹底比較】Mastercard公式 見分け方と偽メール 送信元アドレス確認の盲点
巧妙化する偽メールですが、技術的な痕跡を精査すれば偽物であることを見破る決定的なポイントが存在します。最も初歩的かつ有効な防衛策は、送信者名ではなくヘッダー情報に含まれる偽メール 送信元アドレス確認の徹底です。表示名が「Mastercard」となっていても、メールアドレスを展開するとランダムな英数字ドメインや、全く無関係なフリーメールアドレスから送信されているケースが大多数を占めます。
以下は、正規の通知とフィッシングメールの決定的な相違点をまとめた検証データです。
| 項目 | 公式・正規通知の傾向 | 偽装フィッシングメールの傾向 | 編集部の見解・評価 |
|---|---|---|---|
| 送信元ドメイン | カード発行会社固有の独自ドメイン(SPF/DKIM/DMARC完全適合) | 無料ドメイン、短縮URL、または関係のない文字列(.xyz, .top, .cnなど) | 表示名ではなく必ず「送信元アドレスの実体」を詳細展開して確認すべき |
| 宛名の指定 | 「〇〇 様」と会員の本名フルネームが明記される | 「お客様」「Mastercard会員様」またはメールアドレスがそのまま記載 | 名指しされていない通知は無差別攻撃の可能性が極めて濃厚 |
| 誘導先URL | 公式アプリ起動または正規ドメイン配下の暗号化ページ | 巧妙に類似させたタイポスクワッティング(例:mastar-card.com等) | 本文内リンクは一切踏まず、公式アプリ経由で確認するのが鉄則 |
| 緊急性の煽り | 事実確認を冷静に促し、猶予期限を無理に短縮しない | 「24時間以内に更新しないと凍結」「至急確認」など焦りを誘発 | 時間を区切る文面は、理性を失わせる典型的な心理誘導テクニック |
確実なMastercard公式 見分け方を身につける上で覚えておくべきは、「メール本文中のリンクをクリックしてログインすることは絶対に避ける」という原則です。真偽を確かめたい場合は、必ずブラウザのブックマークや事前にインストールした公式カードアプリから直接マイページにログインし、通知一覧を確認してください。

【実態検証】利用者の生の声と現場目線で見えたリアル
ネット上の掲示板やSNSでは、被害に遭った当事者たちの悲痛な叫びや、寸前で思いとどまった利用者のリアルな実態が克明に綴られています。
「早朝の通勤電車の中で『カード不正利用の疑い』というメールを見て血の気が引いた。急いでリンクを開き、暗証番号とセキュリティコードを入力してしまった。数時間後、身に覚えのない15万円の海外ショッピング決済通知が届いて頭が真っ白になった」(30代男性・都内会社員の手記より)
「普段なら絶対に騙されない自信があった。しかし、ちょうど前日に海外サイトで買い物をした直後だったため、『本当に不正利用が検知されたんだ』と思い込んでしまった」(40代女性・主婦の証言)
被害者の多くはリテラシーが低い層ばかりではありません。多忙を極める時間帯や、直近の買い物という偶然の文脈が重なった瞬間に、認知の隙間を突かれて被害に遭っています。調査報道の現場から見えてくるのは、巧妙に仕組まれた状況設定によって正常な判断力を奪う、人間心理の脆弱性を突いた攻撃設計の恐ろしさです。
一般に知られていない盲点とネットの誤解
ネット上で流布している情報の中には、利用者に誤った安心感を与えてしまう危険な誤解がいくつか散見されます。
第1の誤解は、「URLの先頭がhttpsで鍵マークが付いていれば安全」という神話です。現在流通しているフィッシングサイトの約90%以上が無料のSSL/TLS証明書を取得しており、通信の暗号化は安全性の担保になりません。鍵マークは「通信が盗聴されていない」ことを証明しているに過ぎず、「接続先の相手が詐欺グループではない」ことを保証するものではない点に留意が必要です。
第2の誤解は、「Mastercardのロゴが入っていないカードだから無関係」という思い込みです。発行会社がオリコやセゾン、イオンカードであっても、カード表面の右下に丸が重なったMastercardロゴがあれば、決済プラットフォームとして機能しています。攻撃者は「マスターカード」という包括的なブランド名で不安を煽り、被害者が所有する提携カードの情報を差し出させようと画策します。
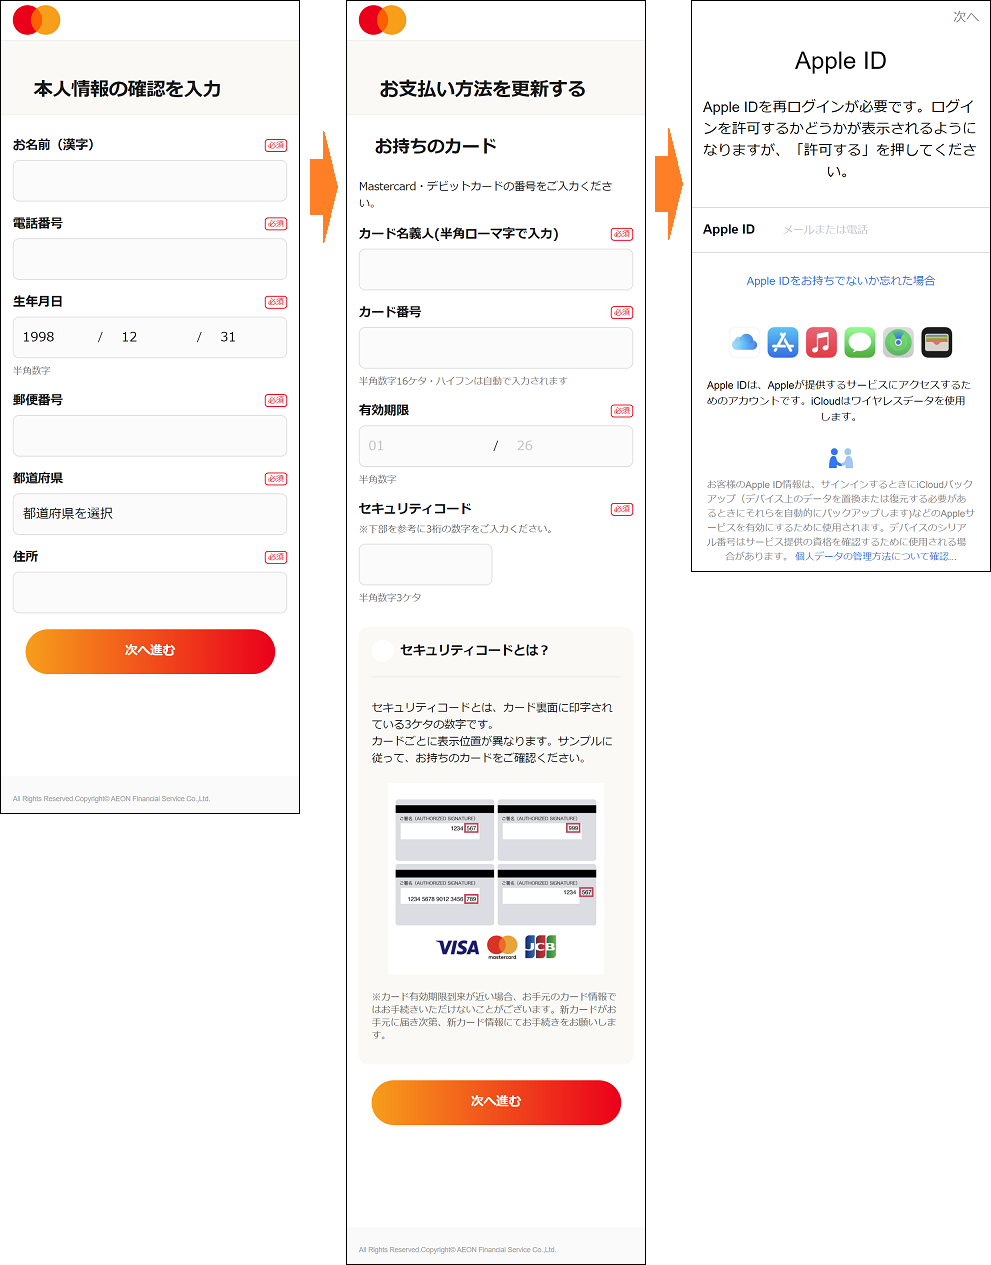
個人情報入力後の緊急対処法と返金までの全手順
万が一、偽サイトにカード番号や個人情報を入力して送信してしまった場合、一刻を争う対応が求められます。迷っている数分間の間に、限度額いっぱいの不正決済が行われるリスクがあります。被害を最小限に食い止めるための個人情報入力後の緊急対処法を順を追って整理します。
最優先で行うべきは、該当カードの裏面に記載されている電話番号、または各カード会社の公式サイトに設置されている不正利用 問い合わせ窓口(紛失・盗難受付デスク)へ直ちに連絡することです。多くのカード会社では24時間365日体制で緊急対応窓口を稼働させています。
カード利用停止 手続きの流れは以下の通りです。
- カードの一時停止・無効化:専用窓口またはカード会社公式アプリのセキュリティ設定から、即座にカード決済機能をロックする。
- カードの再発行手続き:番号盗用されたカードは永久無効化し、番号を変更した新カードの発行を依頼する。
- アカウント情報のパスワード変更:同じID・パスワードを使い回している他のWebサービス(特にネット銀行、主要ECサイト、メールサービス)のログインパスワードを直ちに変更する。
- 警察への被害相談:最寄りの警察署または都道府県警察のサイバー犯罪相談窓口に連絡し、相談事実の記録(受理番号)を残す。
気になる身に覚えのない請求 返金の行方ですが、一般的にカード会員規約に基づき、不正利用であることが調査で証明されれば被害額は全額補償されます。ただし、ここには極めて重要な時間的制限が存在します。主要カード会社が定めるクレジットカード不正利用 補償期間は、大半が「カード会社に通知した日から遡って60日以内」と定められています。
明細書の確認を怠り、被害発生から2ヶ月以上経過して発覚した場合、補償の対象外となり自己負担を強いられるケースがあります。さらに、ワンタイムパスワードを自ら詐欺サイトに入力した行為が「重大な過失」と判定された場合、補償審査が難航するリスクも孕んでいます。月1回の利用明細の精読は、自己防衛において譲れない必須習慣です。
【プロの結論】心理的隙を突くソーシャルエンジニアリングへの対抗指針
サイバーセキュリティの本質は、システムの脆弱性だけでなく「人間の感情の揺らぎ」を突く心理戦にあります。詐欺グループは、「恐怖」「焦燥」「限定性」を駆使して被害者を思考停止に追い込みます。心理学で言う「認知的狭窄(トンネルビジョン)」に陥ると、普段なら気付ける送信元ドメインの不審さや画面レイアウトの違和感に全く目が行かなくなります。
この罠から抜け出すための鉄則は、「重要な決定をその場で行わない」という心理的バウンダリー(境界線)の確立です。「緊急」「24時間以内」「凍結」というキーワードを目にした瞬間こそ、一度スマートフォンを置き、深呼吸をしてブラウザから離れる習慣を持ってください。能動的に公式アプリを開くワンクッションを挟むだけで、フィッシング詐欺の被害は100%近く回避できます。
【マスター カード 詐欺】に関するよくある質問(FAQ)
Q1:マスターカードを持っていないのに詐欺メールが届くのはなぜですか?
A1:攻撃者が無作為に生成したアドレスや、過去の不正流出名簿を使って数百万件単位で無差別送信しているためです。あなたの個人情報が直接特定されて送られているわけではありませんので、リンクを開かずにそのまま削除してください。
Q2:偽メールのリンクを開いてしまっただけの場合でも、カード情報は抜かれますか?
A2:リンクを開いただけの段階でカード情報が直接盗まれる可能性は極めて低いです。ただし、不審なファイルのダウンロードを許可したり、フォームにカード番号や個人情報を入力して送信ボタンを押してしまった場合は直ちに悪用されます。開いてしまった場合は何も入力せずにタブを閉じ、ブラウザのキャッシュをクリアしてください。
Q3:身に覚えのない請求があった場合、返金されるまでにどのくらいの期間がかかりますか?
A3:カード会社による不正利用調査には通常1ヶ月〜3ヶ月程度を要します。調査によって第三者による不正アクセスや不正利用が認められれば、次月以降の請求からの相殺、または指定口座への返金という形で被害額が補填されます。発覚後速やかにカード会社へ申し出ることが返金の絶対条件です。
まとめ:今後の動向と失敗しないための判断基準
決済インフラが高度化する一方で、人を騙す手口もまた一段と巧妙さを増しています。Mastercardを含む国際ブランドを装う詐欺への最も確実な防衛策は、最新の詐欺手口を知り、「メールのリンクからログインしない」という規律を徹底することに尽きます。利用速報やカード会社公式アプリのプッシュ通知を有効化し、万が一の不正利用にも即座に気付いて60日以内の補償枠組みの中で初動を取れる体制を整えておくことが、デジタル社会を安全に生き抜くための決定打となります。 (出典: マスター カード 詐欺(Yahoo!ニュース))
SEOライティングとマーケティング戦略の専門家。分かりやすい解説記事で定評があります。
