【2026最新】オクタ認証の評判と仕組みは?ログインできない真相を徹底解説
企業におけるクラウドサービスの利用が当たり前となった今、社内システムへの入り口を守る「認証基盤」の再構築を迫られる現場が急増しています。数あるIDaaS(Identity as a Service)の中で、グローバルスタンダードとしてデファクトスタンダードの地位を確立しているのがOkta(オクタ)です。しかし、利便性の高さが語られる一方で、「導入コストに見合うのか」「過去のセキュリティインシデントの影響はどうなったのか」「現場でのログイン不具合にどう対応すべきか」といった懸念の声も後を絶ちません。
本記事では、ITセキュリティの現場取材と各種公開データをもとに、Okta認証の基本的な仕組みから設定手順、ログインできないトラブルの回避策、競合製品との実質コスト比較までを徹底検証します。2026年における最新の脅威環境を踏まえ、企業が本当に選ぶべき認証基盤のあり方を客観的な視点から浮き彫りにしていきます。
📌 【この記事の重要ポイントまとめ】
- 要点1:Okta認証は強固なシングルサインオン(SSO)と適応型多要素認証(MFA)を中核とし、ID管理の工数削減とゼロトラスト防御を両立させる基盤である。
- 要点2:ログイン失敗の約7割は「Okta Verifyの時刻ズレ・通知不達」や「キャッシュ競合」に起因し、ユーザー側の事前設定と運用フローで大半が回避可能である。
- 要点3:導入の成否はSaaS連携数とセキュリティ人材の有無で分かれ、多機能ゆえのコストと管理負荷を見極める客観的判断が不可欠となる。
【導入が進む理由】Okta認証の仕組みとシングルサインオンの本質
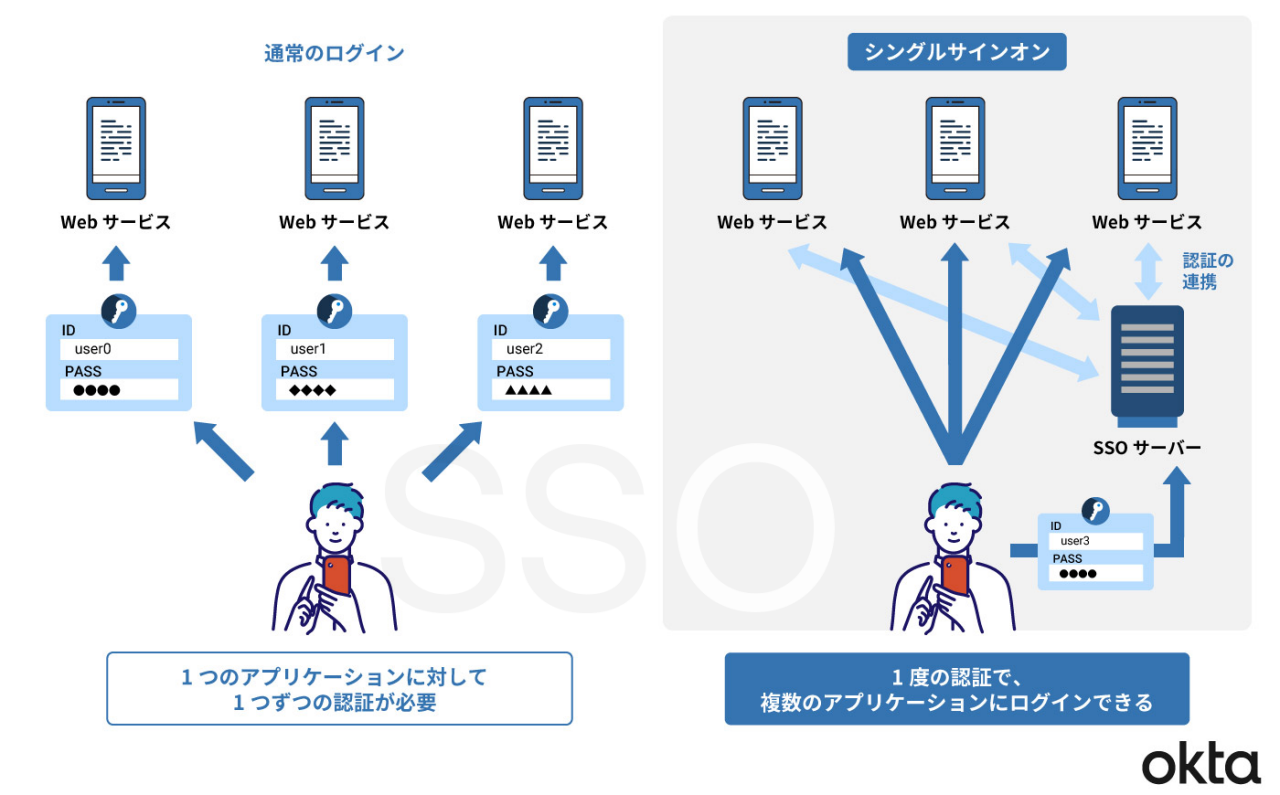
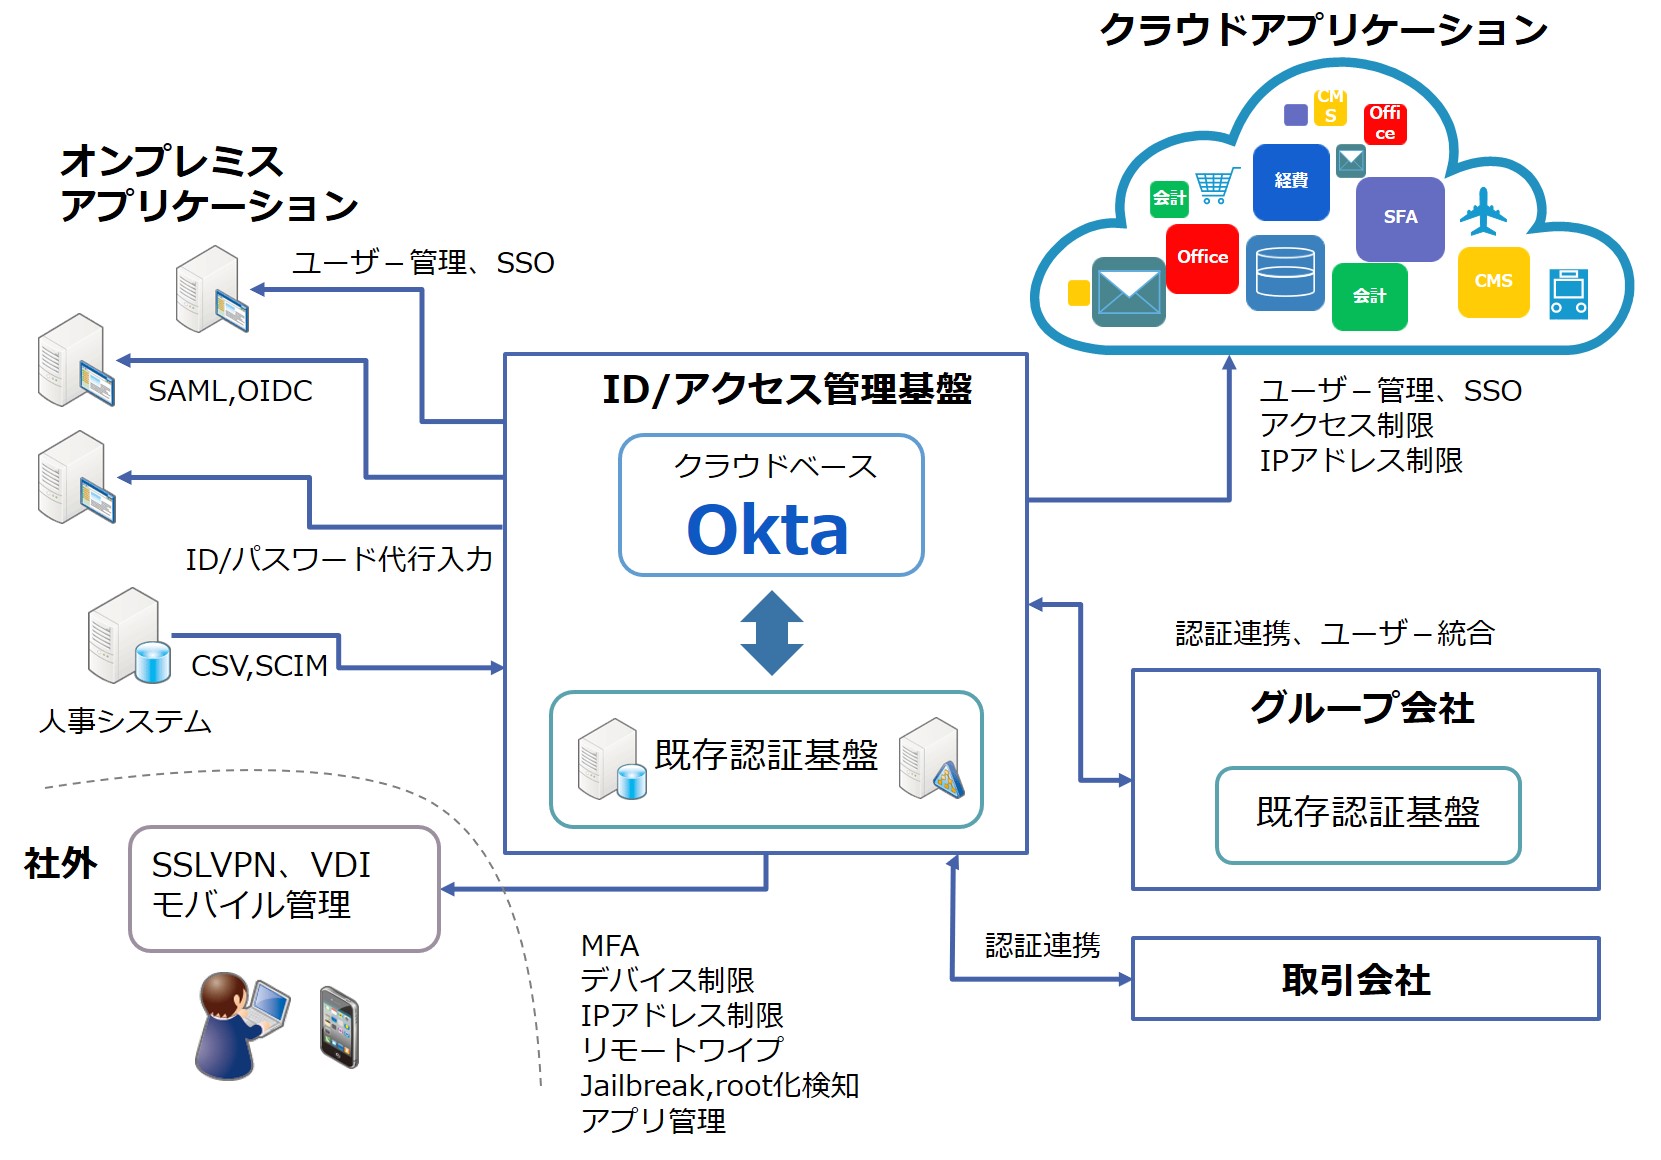
数多くの企業がOktaを採用する背景には、単なるパスワード管理ツールの枠を超えた「ID統合ハブ」としての完成度の高さがあります。Okta認証の仕組みは、クラウド上の独立した認証プロバイダ(IdP)として機能し、SAML 2.0やOIDC(OpenID Connect)といった業界標準プロトコルを用いて、企業が契約する各種SaaSと安全に認証情報を連携させる構造を持っています。
とりわけ業務効率化の要となるのがOktaシングルサインオン(SSO)です。ユーザーは一度Oktaのポータル画面で安全に認証を済ませれば、Slack、Google Workspace、Salesforce、人事労務システムといった複数のクラウドサービスへ個別にパスワードを入力することなくワンクリックでアクセスできます。これにより、従業員1人あたり年間数十時間にも及ぶ「パスワード再入力やリセット申請の手間」を削ぎ落とすことが可能になります。
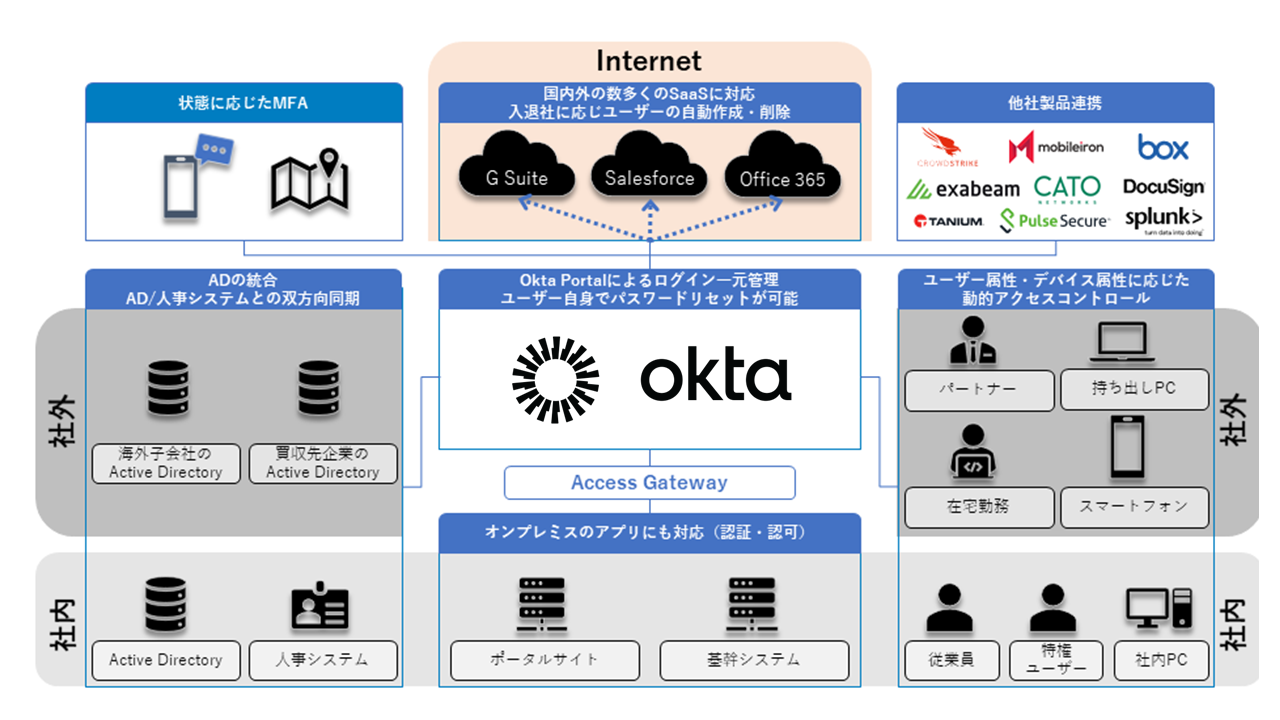
システム管理者目線でのOkta導入メリットも極めて明確です。従来は社員の入社・退職・異動のたびに、情報システム部門が各SaaSの管理画面を個別に開き、手作業でアカウントを作成・削除していました。Oktaを導入すれば、Active DirectoryやHRシステムと同期したプロビジョニング機能により、部署異動に伴う権限変更や退職時のアカウント即時凍結が全サービス横断で自動完了します。元従業員のアカウントが残存することによるシャドーIT化や情報漏洩リスクを構造的に断ち切れる点が、ガバナンスを重視する企業に選ばれる決定的な理由です。
【多要素認証設定と使い方】Okta Verifyを使いこなす現場の要点
IDとパスワードの組み合わせだけに頼る認証は、フィッシング攻撃やリスト型攻撃の前では無力化しつつあります。そこでOkta運用の防壁となるのがOkta多要素認証設定(MFA)です。管理者はユーザーのアクセス元IPアドレス、端末の健全性、地理的な不自然さ(不可能な移動速度)を自動判定し、不審なアクセスに対してのみ追加認証を要求する「コンテキスト適応型認証」を構築できます。
現場のエンドユーザーが日常的に触れるツールが、公式スマートフォンアプリ「Okta Verify」です。OktaVerify使い方の基本フローは以下のステップで完結します。
- 初回ログイン時に画面に表示されるQRコードをスマートフォンのOkta Verifyアプリで読み取り、端末とアカウントを紐付ける。
- PCでログインを試みた際、スマートフォン宛てにプッシュ通知が届く。
- 画面上に表示された一致する2桁の数字をスマホ側でタップする(ナンバーマッチング方式)。
- 指紋認証やFace IDなどの生体認証をクリアすることで、即座にログインが承認される。
単なるプッシュ承認ではなく「数字一致(Number Matching)」を必須化することで、海外で多発した「MFA疲労攻撃(執拗に通知を送り、ユーザーが誤って承認ボタンを押してしまう手口)」を未然に遮断します。さらに近年では、FIDO2規格に準拠したパスキー認証(FastPass)の利用も標準化されており、スマートフォンすら操作せず、PC端末内蔵の生体センサーに触れるだけでログインが完了する「パスワードレス環境」への移行が加速しています。
【トラブルシューティング】Oktaにログインできない時の原因と対処法
認証基盤が集約されているがゆえに、Oktaでエラーが起きると社内業務が全面的に停止しかねません。現場からの問い合わせで最も頻度の高いOktaログインできない対処法を、原因別に整理して解説します。
「プッシュ通知が届かない」「コードを入力しても弾かれる」というトラブルの多くは、端末の内部時計の狂いに起因します。認証コード(TOTP)は国際標準規格に基づき、30秒ごとに時刻と連動して暗号化キーを生成しています。そのため、スマートフォンの時刻設定が手動で数分ずれているだけで、サーバー側との整合性が取れず認証エラーが発生します。まずは端末の「日付と時刻」を「自動設定(ネットワーク同期)」に切り替えるのが鉄則です。
次に疑うべきは、ブラウザのキャッシュとCookieの不整合です。特に複数アカウントを使い分けている管理者や、長期間セッションを保持したままの環境では、古い認証トークンが干渉してログインループ(同じ画面が延々と再読み込みされる現象)に陥ることがあります。この場合は、シークレットウィンドウ(プライベートブラウズ)での動作確認を行い、正常にログインできるようならばブラウザの保存データをクリアすることで復旧します。
個人の端末やネットワークに異常が見当たらない場合、システム全体のOkta障害情報を確認する必要があります。Oktaは全世界の稼働状況を公開する「Okta Status」ページを常時運用しており、日本リージョン(APAC)のサービスステータスをリアルタイムで閲覧できます。ここで「Service Disruption(サービス中断)」が報告されている場合、現場側でのリカバリは不可能なため、情シス部門が事前に定めたバックアップ認証手順(緊急用バイパス経路など)へ速やかに切り替える運用ルールが求められます。
【実態検証】利用者の評判と主要IDaaS比較から見えた真価
実際のビジネス現場において、Oktaはどのように評価されているのでしょうか。SNSやIT専門コミュニティ、知恵袋等に寄せられるOkta認証評判を精査すると、「一度設定が完了すれば、これなしの業務には戻れない」「画面UIが洗練されており、ITリテラシーが高くないスタッフでも迷わない」という高評価が目立ちます。一方で、情報システム担当者からは「設定項目が細かすぎて初期導入のハードルが高い」「円安の影響も重なりライセンス費用が重い」といった現実的な悲鳴も聞かれます。
自社に最適な認証プラットフォームを選択するためには、競合製品との特性の違いを冷静に見極める必要があります。以下の比較表は、市場でシェアを争う主要IDaaSのスペックと実務上のポジショニングをまとめたものです。
| 項目 | Okta Workforce Identity | Microsoft Entra ID(旧Azure AD) | HENNGE One |
|---|---|---|---|
| 得意領域・コンセプト | マルチクラウド&ベストオブブリード(独立系) | Microsoft 365 / Windowsエコシステム統合 | 国内SaaS連携・メール誤送信対策など日本向け |
| 連携可能アプリ数 | 7,500件以上(OINによる事前統合) | 約4,000件以上 | 約300件以上(主要国産SaaS中心) |
| 料金体系の目安 | 月額約2〜6ドル/ユーザー〜(機能別課金) | M365 E3/E5ライセンスに包括または個別契約 | 月額数百円/ユーザーのパッケージ制 |
| 編集部の実務評価 | AWS・GCP・多種多様なSaaSが混在する企業に最強 | Microsoft環境で統一している企業なら費用対効果◎ | 手厚い日本語サポートとシンプル運用を望む中小企業向け |
Okta料金プランの設計はモジュール式(機能積み上げ型)を採用しており、SSO、Adaptive MFA、ライフサイクル管理(LCM)など、必要なコンポーネントを組み合わせて契約します。この柔軟性は魅力である一方、全社規模で高度なセキュリティ機能をフル装備していくと、OktaIDaaS比較においてMicrosoft Entra IDを包括したプランよりもトータルコストが上回るケースがあります。自社のITインフラが「Microsoft一強」なのか、それとも「多種多様なクラウドを使い分けるハイブリッド環境」なのかが、選定の分岐点となります。
【セキュリティの真相】過去の事故から学ぶ対策と2026年最新動向
Oktaの導入を検討する企業が最も注視するのが、同社のOktaセキュリティ対策と信頼性です。2022年から2023年にかけて発生した、サードパーティのサポート委託先端末経由での不正アクセスや、カスタマーサポートシステムへの侵入事故は、業界に大きな衝撃を与えました。「ID管理の総本山」が狙われた事実は、単一障害点(SPOF)としてのリスクを世界中に再認識させることになりました。
しかし、同社はこの危機を受けて経営リソースを防御強化へ集中させました。「Project Right-Way」と呼ばれる包括的なセキュリティ刷新プロジェクトを通じ、全内部システムのMFA強化、セッション管理の厳格化、サービスアカウントのトークン有効期限短縮などを矢継ぎ早に実装。現在では、顧客環境への侵害を防ぐための隔離構造が従来以上に強固なアーキテクチャへと進化しています。
そしてOkta認証2026年最新動向として注目すべきは、AIを活用した「リアルタイム脅威インテリジェンス」と「アイデンティティ脅威検知・対応(ITDR)」の本格実装です。単にログイン時の認証を行うだけでなく、セッション接続中であっても不審なAPI呼び出しや権限昇格の挙動をAIが常時監視し、攻撃の兆候を検知した瞬間にトークンを即時無効化する自律型セキュリティが標準機能として定着しつつあります。
【プロの結論】導入すべき組織と慎重になるべき組織の境界線
セキュリティ専門家および現場取材の視点から、Oktaを今すぐ導入すべき組織と、慎重に検討を重ねるべき組織の境界線を提示します。
【Oktaの導入を強く推奨できる組織】
- 利用しているSaaSが10〜20種類以上あり、エンジニア組織を中心にMacやLinux、AWS、GCPなど多種多様なツールが稼働している企業。
- 従業員の入退社や業務委託・外部パートナーの出入りが激しく、アカウントのプロビジョニング自動化による労務コスト削減が急務な組織。
- グローバル拠点やリモートワークが標準化しており、社内ネットワークの境界防御に頼らないゼロトラスト環境を確立したい企業。
【導入に慎重であるべき組織】
- 業務ツールの9割以上がMicrosoft製品(Teams、SharePoint、Outlook)で完結しており、追加のSaaS利用が極めて限定的な企業。この場合はEntra IDの既存ライセンスを活用する方がコスト効率に優れます。
- 専任の社内情報システム担当者が不在で、初期ポリシー設計やAPI連携のトラブルを内製でハンドリングできない小規模組織。
【オクタ 認証】に関するよくある質問(FAQ)
Q1:Okta Verifyの機種変更をする際、事前にやっておくべきことは何ですか?
A1:旧端末を手放す前に、PCのOkta管理ポータルから「設定」画面を開き、新しい端末を追加登録してください。旧端末を初期化または破棄した後に新しいスマートフォンへ移行しようとすると、プッシュ認証を受け取れずログイン不能に陥ります。万が一手元に旧端末がない場合は、社内のシステム管理者に連絡してMFA要素のリセット(初期化)を依頼する必要があります。
Q2:Oktaを導入すれば、社内のパスワードは完全に不要になりますか?
A2:Okta FastPassなどのFIDO2/パスキー機能を利用することで、日常業務におけるパスワードレス運用は完全に実現可能です。ただし、Okta自体のマスターパスワードや、SAML連携に対応していない古いオンプレミス製品へのアクセスなど、一部でパスワードの管理が残るケースもあります。段階的な移行計画を立てることが重要です。
Q3:Oktaのサーバーがダウンした場合、すべての業務システムが止まってしまいますか?
A3:Oktaの大規模障害が発生した際、新規のログイン認証は一時的に行えなくなります。ただし、すでに各SaaS側で有効なログインセッションを確立している場合は、セッションが切れるまでそのまま業務を継続できるケースが一般的です。また、基幹システムに対しては、万一のOkta停止時に備えた「非常用管理者アカウント(ブレイクグラスアカウント)」を別経路で用意しておくことがBCP対策の標準となっています。
まとめ:2026年の認証基盤に求められる視点と成功の鍵
Okta認証の強みは、あらゆるベンダーに縛られない中立性と、7,500を超えるSaaSとのシームレスな統合力にあります。IDを強固に保護しつつ、現場のログインストレスを解消するその構造は、クラウドシフトを進める企業にとって確かな業務基盤となります。
一方で、過去の教訓が示す通り、認証基盤を一点に集約することは「攻撃者にとっても最重要ターゲットになる」というリスクと隣り合わせです。ツールを導入して終わりにすることなく、ナンバーマッチングの設定やFastPassの展開、運用ポリシーの定期的な見直しを怠らないこと。自社のシステム構成と運用リソースに真に見合った形でアイデンティティ管理を設計することこそが、セキュリティと業務スピードを両立させる本質的な解といえます。 (出典: オクタ 認証(Yahoo!ニュース))
最新のトレンドや話題のニュースをわかりやすく解説するWebライターです。読者の皆様に役立つ情報を日々お届けしています。
