【危険】FTPサーバーとは?今使ってはいけない3つの理由と安全な代替策
Webサイトの制作現場や社内のファイル共有において、長年当たり前のように使われてきた「FTP」。ホームページのデータをサーバーへアップロードする際、手引きに沿って何気なく接続ソフトを操作した経験を持つ方も多いはずです。しかし、2026年の情報セキュリティ基準において、暗号化されていない旧来のFTPを使い続ける行為は、企業の存続を揺るがしかねない重大な過失とみなされるケースが増えています。
ネットワーク上でファイルを送受信するための基本技術である「FTPサーバーの仕組み」を正しく把握することは、ITインフラの基本を押さえる上で不可欠です。本記事では、技術的な基礎概念から、なぜ専門家が「今すぐ利用をやめるべき」と口を揃えるのかという構造的理由、そしてSFTPやFTPS、クラウドストレージといった安全な代替手段への具体的な移行手順までを、客観的事実に基づいて徹底解剖します。
📌 【この記事の重要ポイントまとめ】
- 要点1:FTPサーバーは通信内容が暗号化されない平文プロトコルであり、第三者による盗聴や認証情報の窃取が極めて容易である。
- 要点2:Web管理やファイル転送の実務では、SSHで暗号化する「SFTP」やTLSで保護する「FTPS」への切り替えが必須要件となっている。
- 要点3:2026年のエンタープライズ現場では、ゼロトラスト思想と多要素認証(MFA)を前提としたクラウドストレージへの完全移行が進んでいる。
【基本構造】FTPサーバーの仕組みとWebサーバーとの決定的な違い
FTPは「File Transfer Protocol(ファイル・トランスファー・プロトコル)」の略称であり、TCP/IPネットワーク上でコンピューター同士がファイルを送受信するための標準規格です。このプロトコルに基づいて動作し、クライアントからの要求に応じてファイルを保管・提供するコンピューターをFTPサーバーと呼びます。
日常的に混同されやすい概念としてWebサーバーとFTPサーバーの違いが挙げられます。Webサーバー(ApacheやNginxなど)は、主にHTTP/HTTPS通信を用いて、エンドユーザーがWebブラウザ上でWebサイトを閲覧・表示することを目的としています。これに対してFTPサーバーは、Webサイトを構成するHTMLファイル、画像データ、プログラムファイルなどをWeb制作担当者がサーバーへ流し込んだり、バックアップを取り出したりする「裏方のデータ輸送」を担う役割に特化しています。
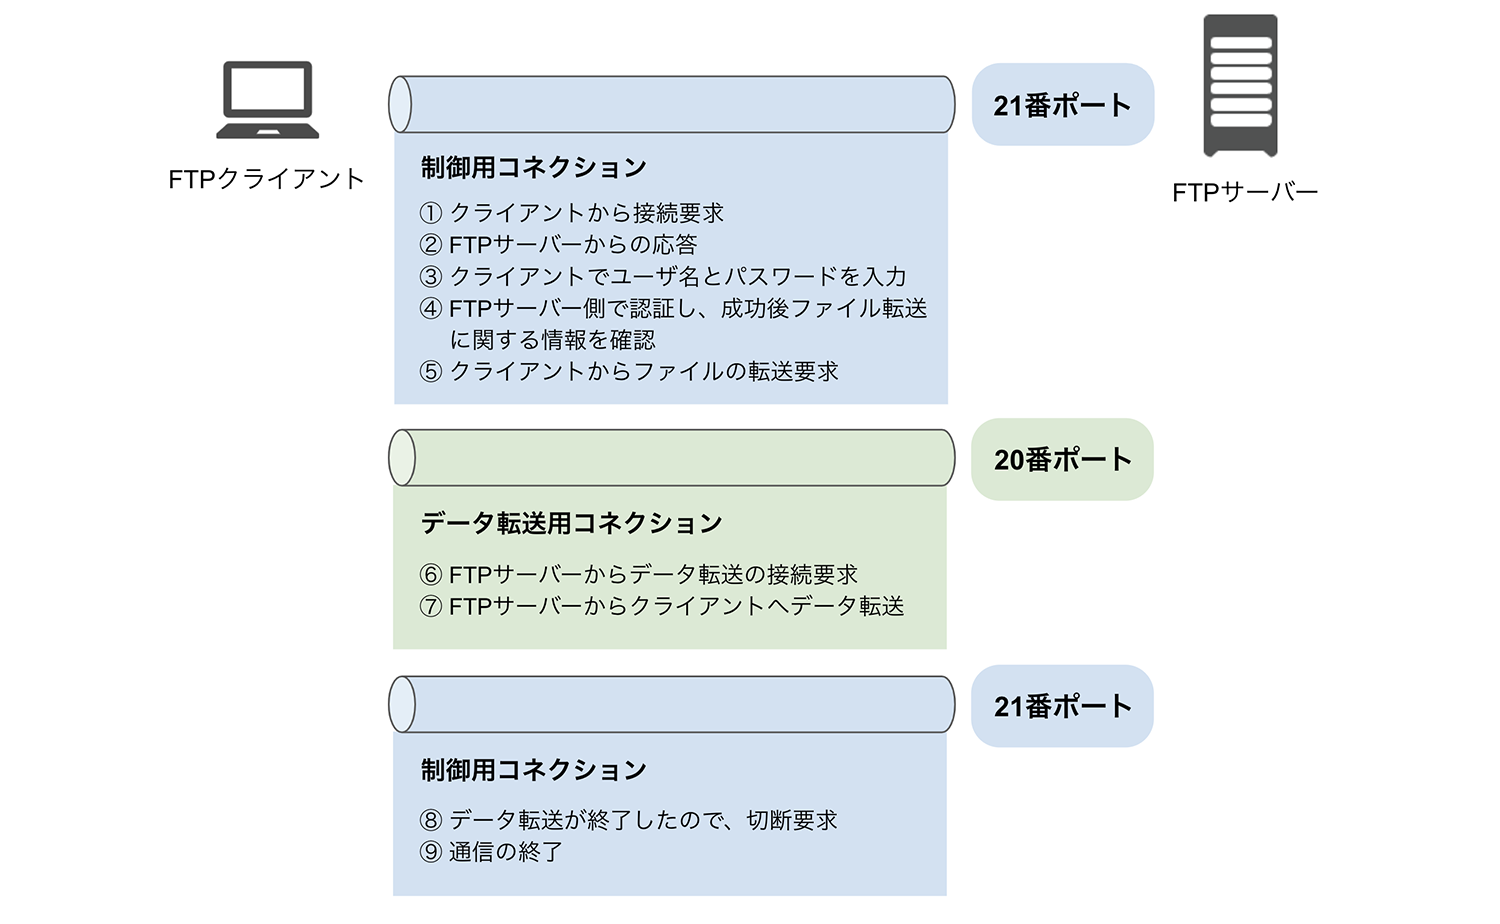
FTPサーバーの仕組みにおいて特徴的なのは、通信を行う際に2つの異なる通信経路(コネクション)を同時に使用する点です。ユーザー認証やコマンド送信をやり取りする「制御用コネクション(コントロール接続)」と、実際のファイルデータを送受信する「データ用コネクション(データ接続)」が完全に分離して設計されています。この二重構造により、大量のファイル転送中であっても転送の中断指示やステータス確認が可能という利便性を実現していました。
【警鐘】なぜ「使ってはいけない」のか?FTPサーバーが危険とされる理由と時代遅れの経緯
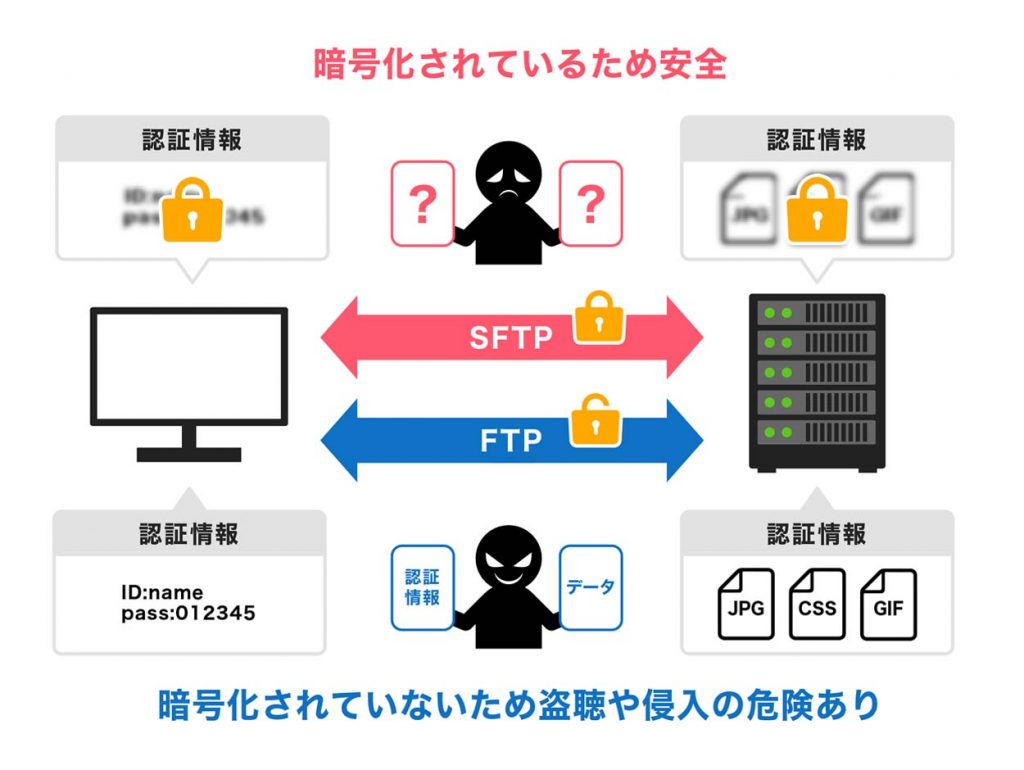
現在、サイバーセキュリティの第一線において「無印のFTP(暗号化のないプレーンなFTP)は即時廃止すべき」と強く勧告されています。その決定的な根拠は、FTPサーバーが危険とされる理由の核心である「通信の完全平文(クリアテキスト)仕様」にあります。
FTPが誕生した時代、通信経路を流れるパケットを誰かが悪意を持って盗聴するという脅威モデルは想定されていませんでした。そのため、管理者のログインID、ログインパスワード、そして転送されるファイルデータそのものが、一切暗号化されずにネットワーク上を流れます。もし公共Wi-Fiや経由するネットワークルーターに悪意ある第三者がパケット解析ツール(Wiresharkなど)を仕掛けていた場合、ログイン情報はまるでプレーンテキストのメモ帳を読むかのように一瞬で盗み見られてしまいます。
FTPが時代遅れと言われる経緯を振り返ると、その起源はインターネットの黎明期である1971年のRFC 114にまで遡ります。現在の基本仕様として確立されたRFC 959が策定されたのも1985年であり、すでに40年以上の歳月が経過しています。学術機関や閉じたコミュニティ内での信頼を前提に構築された仕組みを、凶悪な標的型攻撃やランサムウェアが跋扈する現代のオープンなパブリックネットワーク上で稼働させること自体が、構造的な致命傷となっているのです。
米GoogleのChromeやMozillaのFirefoxといった主要Webブラウザは、すでに2020年から2021年にかけてFTPプロトコルのサポートを完全終了しました。OS標準機能やネットワーク機器でもポート遮断が標準となっており、セキュリティ監査においてFTPポートの開放は「即座に是正を要する重大インシデント」として指摘されるのが実情です。
【徹底比較】FTPとSFTP・FTPSの違い|ポート番号一覧と技術仕様
安全なファイル転送を行うためには、旧来のFTPと安全なプロトコルであるSFTP、FTPSの違いを正しく把握し、使い分ける必要があります。名称が酷似しているため混同されがちですが、内部で稼働している暗号化技術とネットワークポートは根本的に異なります。
FTPS暗号化通信の仕組みは、従来のFTP通信にWebのHTTPSでも使われる「SSL/TLS暗号化」を組み合わせた技術です。通信経路全体をTLSトンネルで包み込むことで、ログインパスワードやファイルデータの盗聴・改ざんを防ぎます。一方、FTPとSFTPの違いとして最も大きいのは、SFTPがFTPの拡張ではなく「SSH(Secure Shell)」のプロトコル技術をベースにゼロから構築された独立したプロトコルである点です。暗号鍵による強固な公開鍵認証が利用できるため、Linuxサーバーや開発環境では標準として選定されます。
| 項目 | 詳細・数値データ | 一般的な基準・相場 | 編集部の見解・評価 |
|---|---|---|---|
| FTP(旧規格) | 制御用:ポート21 データ用:ポート20(アクティブ時) | 暗号化なし(完全平文) 盗聴耐性:0% | 【完全非推奨】社外接続は即座に停止すべき危険水準。 |
| FTPS(FTP over SSL/TLS) | 明示的(Explicit):ポート21 暗黙的(Implicit):ポート990 | TLS 1.3対応 共通鍵・公開鍵暗号のハイブリッド | 【国内標準】共用レンタルサーバーのWeb制作におけるデファクト。 |
| SFTP(SSH File Transfer) | 単一ポート:ポート22 (SSHポート共用) | SSHv2暗号化 Ed25519/RSA公開鍵認証標準 | 【エンジニア推奨】ファイアウォール設計が容易で堅牢。 |
| クラウドストレージAPI | Web標準:ポート443 (HTTPS通信) | AES-256暗号化 MFA・ゼロトラスト条件付きアクセス | 【現代の最適解】企業内データ送受信の最も安全な選択肢。 |
ネットワーク運用においてFTPサーバーのポート番号一覧を把握することは重要です。従来のFTPはファイアウォール超えが難しく、複数のポートを開放しなければならない設計上の弱点がありました。一方、SFTPはポート22番のみで完結するため、ネットワーク監視の負荷を劇的に低減できる利点があります。

【実践ガイド】FileZillaの使い方とレンタルサーバーの安全な接続手順
オープンソースで広く普及しているFTPクライアント「FileZilla」は、高機能である反面、初期設定を誤ると暗号化なしの危険な接続を確立してしまうリスクを孕んでいます。ここでは、FileZillaの使い方と設定、およびエックスサーバーやさくらのレンタルサーバをはじめとするレンタルサーバーのFTP接続手順を安全に完了させるステップを整理します。
第1のステップは「サイトマネージャー」での設定です。FileZillaを起動後、左上のアイコンからサイトマネージャーを開き、「新しいサイト」を作成します。ここで絶対に避けるべきなのは、クイック接続バーにホスト名とパスワードを直打ちして接続する運用です。クイック接続は意図せず暗号化なしの接続を許可してしまうケースがあるため、必ずサイトマネージャーで接続プロトコルを固定します。
第2のステップは「プロトコルと暗号化の選択」です。ホスト名にはレンタルサーバーの管理画面に記載されているサーバー番号(例: sv*.xserver.jpなど)を入力します。プロトコル欄では、サーバーが対応している形式に応じて設定します。一般的なレンタルサーバーであればプロトコルを「FTP - ファイル転送プロトコル」とし、暗号化プルダウンで「可能な場合は明示的な FTP over TLS を使用」または「明示的な FTP over TLS が必要」を必ず選択してください。VPSやクラウドサーバーを自前で運用している場合は、プロトコル自体を「SFTP - SSH File Transfer Protocol」に変更し、ポート番号に「22」を指定します。
第3のステップは「証明書の検証」です。初回接続時、サーバーのSSL/TLS証明書を確認するダイアログが表示されます。ホスト名と証明書の発行先が一致していることを目視確認した上で「今後もこの証明書を常に信頼する」にチェックを入れ、接続を完了させます。通信ログのウィンドウに「TLS接続が確立されました」というログが出力されていることを必ず確認する習慣をつけてください。
【社内LAN・検証用】WindowsでのFTPサーバー構築方法と注意すべき設定の罠
開発中のテスト環境や社内クローズドネットワークでの大容量ログ収集など、限定的な要件において自前でサーバーを立てる場面も存在します。ここではWindowsでのFTPサーバー構築方法の概要と、事故を防ぐための重要ポイントを解説します。
Windows 10やWindows 11、Windows Serverには「IIS(インターネット インフォメーション サービス)」の一部としてFTPサーバー機能が標準搭載されています。「Windowsの機能の有効化または無効化」から「インターネット インフォメーション サービス」>「FTP サーバー」>「FTP サービス」および「FTP 拡張機能」にチェックを入れてインストールします。
IISマネージャーを起動したら、「サイト」を右クリックして「FTP サイトの追加」を選択します。ここで物理パス(共有したいローカルフォルダー)を指定し、バインドとSSLの設定画面へ進みます。最大の注意点は、このウィザード内で「SSLなし」を安易に選択しないことです。「SSLを要求」を選択し、事前に用意した自己署名証明書または認証局発行のサーバー証明書をバインドしなければ、社内LANであっても平文通信の危険に晒されます。
認証および承認の設定では、「匿名認証(Anonymous)」を無効化し、「基本認証」を有効にした上で、特定のローカルユーザーやActive Directoryグループのみに読み取り・書き込み権限を限定します。また、Windows Defender ファイアウォールにおいて、不要な外部ネットワーク(パブリックプロファイル)へのポート開放が自動で適用されていないかをネットワークプロパティから二重検証することが鉄則です。
【2026年最新】クラウドストレージとFTPの比較|安全なファイル転送の最適解
2026年最新の安全なファイル転送方法を俯瞰すると、ファイル受け渡しの主軸は完全にオンプレミスのファイルサーバーやFTPから、エンタープライズ向けクラウドサービスへとシフトしました。従来のファイル転送プロトコルとモダンなクラウド環境を比較すると、セキュリティ設計思想そのものが根本から進化していることがわかります。
クラウドストレージとFTPの比較において最も決定的な違いは、「アイデンティティ管理(ID管理)」と「ゼロトラスト」への適合性です。従来のFTPやFTPSは、一度IDとパスワードでログインを許してしまうと、サーバー内の広範なディレクトリに対して自由なアクセスが可能でした。また、IP制限などの境界防御に頼る傾向が強く、リモートワーク環境からのアクセス制御には限界がありました。
これに対し、Box、Microsoft OneDrive/SharePoint、Google Workspaceなどのモダンなクラウドストレージは、IdP(OktaやMicrosoft Entra ID)と連携したシングルサインオン(SSO)や、生体認証を用いた多要素認証(MFA)が標準で組み込まれています。通信はすべてTLS 1.3で暗号化され、データ保管時もAES-256などの高度な暗号化アルゴリズムで保護されます。
さらに、送信相手ごとに有効期限や閲覧権限(ダウンロード禁止・透かし表示など)を細かく制御できる共有リンク機能や、誰がいつファイルをダウンロードしたかをミリ秒単位で追跡できる監査ログ機能を備えています。かつて日本国内で猛威を振るった悪習「パスワード付きZIPファイルとパスワードを別送する手法(いわゆるPPAP)」が政府方針や大手企業のセキュリティガイドラインで完全廃止された現在、安全なファイル転送の最適解は、細かなアクセス制御が可能なクラウドストレージの共有リンク、またはAPI連携による自動転送に移行しています。
【実態検証】利用者の生の声と現場目線で見えたリアル
現場の生々しい実態を調査すると、技術的に「FTPは危険」と広く認知されているにもかかわらず、日本の多くの現場でいまだに完全排除に至っていない複雑な事情が浮かび上がってきます。SNSや開発コミュニティ、ITインフラ相談窓口に寄せられる当事者たちの声を集約すると、以下のような葛藤が日常化しています。
「取引先の古い受発注システムがFTP自動スクリプトでしか動かず、こちら側だけではSFTPに移行できない」(製造業・システム管理担当)
「外注のWebライターやデザイナーにサーバーアクセスを渡す際、マニュアルが旧FTPのまま長年更新されておらず、現場で事故寸前になっていた」(Web制作会社ディレクター)
「社内テスト用だからとポート21を開けたまま放置していた開発サーバーが、外部からの不正侵入スキャンを受け、海外IPからのブルートフォース攻撃でCPU使用率が100%に張り付いていた」(SaaSスタートアップ・インフラエンジニア)
こうした実態から見えてくるのは、「社内や特定取引先との通信だから大丈夫だろう」という心理的油断です。近年のランサムウェアインシデントでは、外部に開いたまま放置されたレガシーな通信ポートや、平文で通信していた古い社内システムが初期侵入の足がかり(踏み台)に悪用される事例が多発しています。技術的な利便性よりも「過去の資産を改修するコスト」を嫌った結果、数億円規模の身代金被害や信用失墜という取り返しのつかない損害を被るリスクが顕在化しているのです。
【プロの結論】惰性運用を断ち切るための判断基準と組織的アプローチ
なぜ危険性が明白であるにもかかわらず、危険なプロトコルが生き残り続けてしまうのか。その背景には、組織社会学で指摘される「現状維持バイアス」と「責任所在の分散」という心理的メカニズムが存在します。「これまで問題が起きなかったから明日も起きないだろう」という正常性バイアスが、レガシーシステムの延命を後押ししてしまうのです。
この技術的負債を断ち切るために、組織や個人が直ちに適用すべき明確な判断基準を提示します。
【即座にFTPを完全遮断・移行すべき条件】
・顧客の個人情報、機密情報、決算データなど、漏洩時に法的責任が発生するファイルを扱っている。
・外部のインターネットから直接アクセス可能なパブリックIPアドレスでサーバーを運用している。
・取引先や社外パートナーと日常的にファイルを受け渡す運用を行っている。
・ログイン認証にIDと静的パスワードのみを使用し、多要素認証(MFA)が導入されていない。
【例外的にFTP/FTPSの維持が許容される極小の条件】
・物理的に外部インターネットから完全に切り離された、閉域網(エアギャップ環境)内の専用機器連携である。
・ただしその場合も、平文のFTPではなく最低限FTPSまたはSFTPへの移行ロードマップが策定されていること。
ファイル転送の安全性を確保することは、単なるツールの変更ではなく、組織の情報セキュリティに対するガバナンス姿勢そのものを映し出す鏡です。旧態依然とした運用を惰性で続けるリスクを冷徹に見つめ直す決断が求められています。
【ftp サーバー と は】に関するよくある質問(FAQ)
Q1:FTPとWebサーバー(HTTP/HTTPS)はどちらか一方だけあれば良いのですか?
A1:用途が異なるため、目的に応じた併用が一般的です。Webサーバーは「サイト訪問者がWebページを閲覧するための仕組み」であり、FTP(現在はSFTPやFTPS)は「サイト管理者がサーバーへHTMLや画像ファイルを転送・整理するための裏方の仕組み」です。ただし、近年はGitを用いた自動デプロイやクラウドの管理画面からの直接アップロードが普及したため、FTPサーバーを一切介さずにWebサイトを公開・更新する運用も主流になっています。
Q2:レンタルサーバーの契約書類に「FTP情報」が記載されていますが、使ってはいけませんか?
A2:契約書に「FTP」と総称されていても、サーバー側がFTPS(暗号化)に対応しているケースがほとんどです。接続ソフト(FileZillaなど)で接続する際、暗号化設定を「明示的なFTP over TLSが必要」に設定して接続してください。平文のまま通信する設定を選択しないことが極めて重要です。契約先の公式マニュアルで「FTPS」または「SFTP」の接続手順を必ず確認してください。
Q3:なぜブラウザで「ftp://〜」のアドレスを開けなくなったのですか?
A3:平文で通信するFTPの脆弱性を排除し、ユーザーをサイバー攻撃から保護するためです。Google Chrome、Mozilla Firefox、Microsoft Edgeなどの主要ブラウザは、2020年から2021年にかけてFTPのサポートを完全に削除しました。現在ブラウザ経由で安全にファイルをダウンロード・共有する際は、すべてHTTPSプロトコル(ポート443)が利用されています。
まとめ:今後の動向と失敗しないための判断基準
ネットワーク技術の黎明期を支えたFTPは、ファイルの送受信というコンピューティングの根幹を築いた歴史的プロトコルです。しかし、暗号化を前提としないその基本構造は、高度化する現代のサイバー攻撃の前には無力と言わざるを得ません。
Webサイトの保守であれ、社内の業務効率化であれ、2026年の今日において「とりあえず動くから」と平文のFTP接続を選び続ける理由はどこにも存在しません。自社のインフラや業務フローを総点検し、FTPSやSFTPへの接続切り替えを徹底すること。そして、業務データの受け渡しには権限管理と監査ログが備わったクラウドストレージへの集約を進めることが、デジタル資産と企業の社会的信用を守る唯一の道です。 (出典: ftp サーバー と は(Yahoo!ニュース))
情報を整理して届けることが得意なWebディレクター。ユーザー視点に立った記事作成を目指しています。
