リスクマネジメントとは?危機管理との違いと2026年実践手順
サプライチェーンの分断やサイバー攻撃の高度化、生成AIの急速な浸透に伴う情報漏洩など、ビジネスを取り巻く不確実性は一段と複雑さを増しています。こうした激動の環境下において、企業の存続と持続的成長を左右する中核概念が「リスクマネジメント」です。
しかし、現場では「危機管理(クライシスマネジメント)との違いが曖昧なまま運用されている」「形式的なチェックリストの作成で終わっている」といった課題が後を絶ちません。本稿では、基礎概念の再定義から国際規格に基づく実践手順、2026年の最新事例、そして組織心理学の視点から紐解く失敗の盲点までを徹底的に検証します。
📌 【この記事の重要ポイントまとめ】
- 要点1:リスクマネジメントは「損失の未然防止と企業価値向上」を目指す事前活動であり、発生後に対処する「危機管理」とは時間軸と目的が根本から異なる。
- 要点2:国際規格「ISO 31000」に準拠したリスクアセスメント(特定・分析・評価)から4つの対応策(回避・低減・移転・保有)への落とし込みが実務成功の鍵を握る。
- 要点3:形骸化を防ぐ最大のポイントは「ゼロリスク信仰」を捨て、心理的安全性を基盤とした内部統制・コンプライアンス強化策を構築することにある。
【基礎知識】リスクマネジメントとは?危機管理との決定的な違いを解剖
リスクマネジメント(Risk Management)とは、組織の目標達成を阻害する可能性のある「不確実性」を事前に洗い出し、その影響を最小限に抑えつつ、場合によっては成長の機会へと転換するための体系的な経営手法です。国際標準化機構が定めるISO 31000規格概要において、リスクは「目的に対する不確実性の影響」と定義されており、単なる危険の排除だけでなく、ポジティブな影響の最大化も視野に含まれています。
多くの実務現場で混同されがちなのが「危機管理(クライシスマネジメント)」との境界線です。両者の決定的な差異は、事象が発生する「前」を対象とするか、「後」を対象とするかという時間軸にあります。
リスクマネジメントが平時において潜在的な脅威を予測・コントロールする「予防保全」であるのに対し、危機管理は不祥事、自然災害、システム障害など有事が発生した瞬間に発動し、被害の極小化と早期復旧を図る「緊急対応」です。この2つは対立するものではなく、平時のリスクマネジメントの延長線上に有事のBCP策定プロセス(事業継続計画)や危機管理体制が有機的に接続されている状態こそが、強靭な組織の必須条件となります。
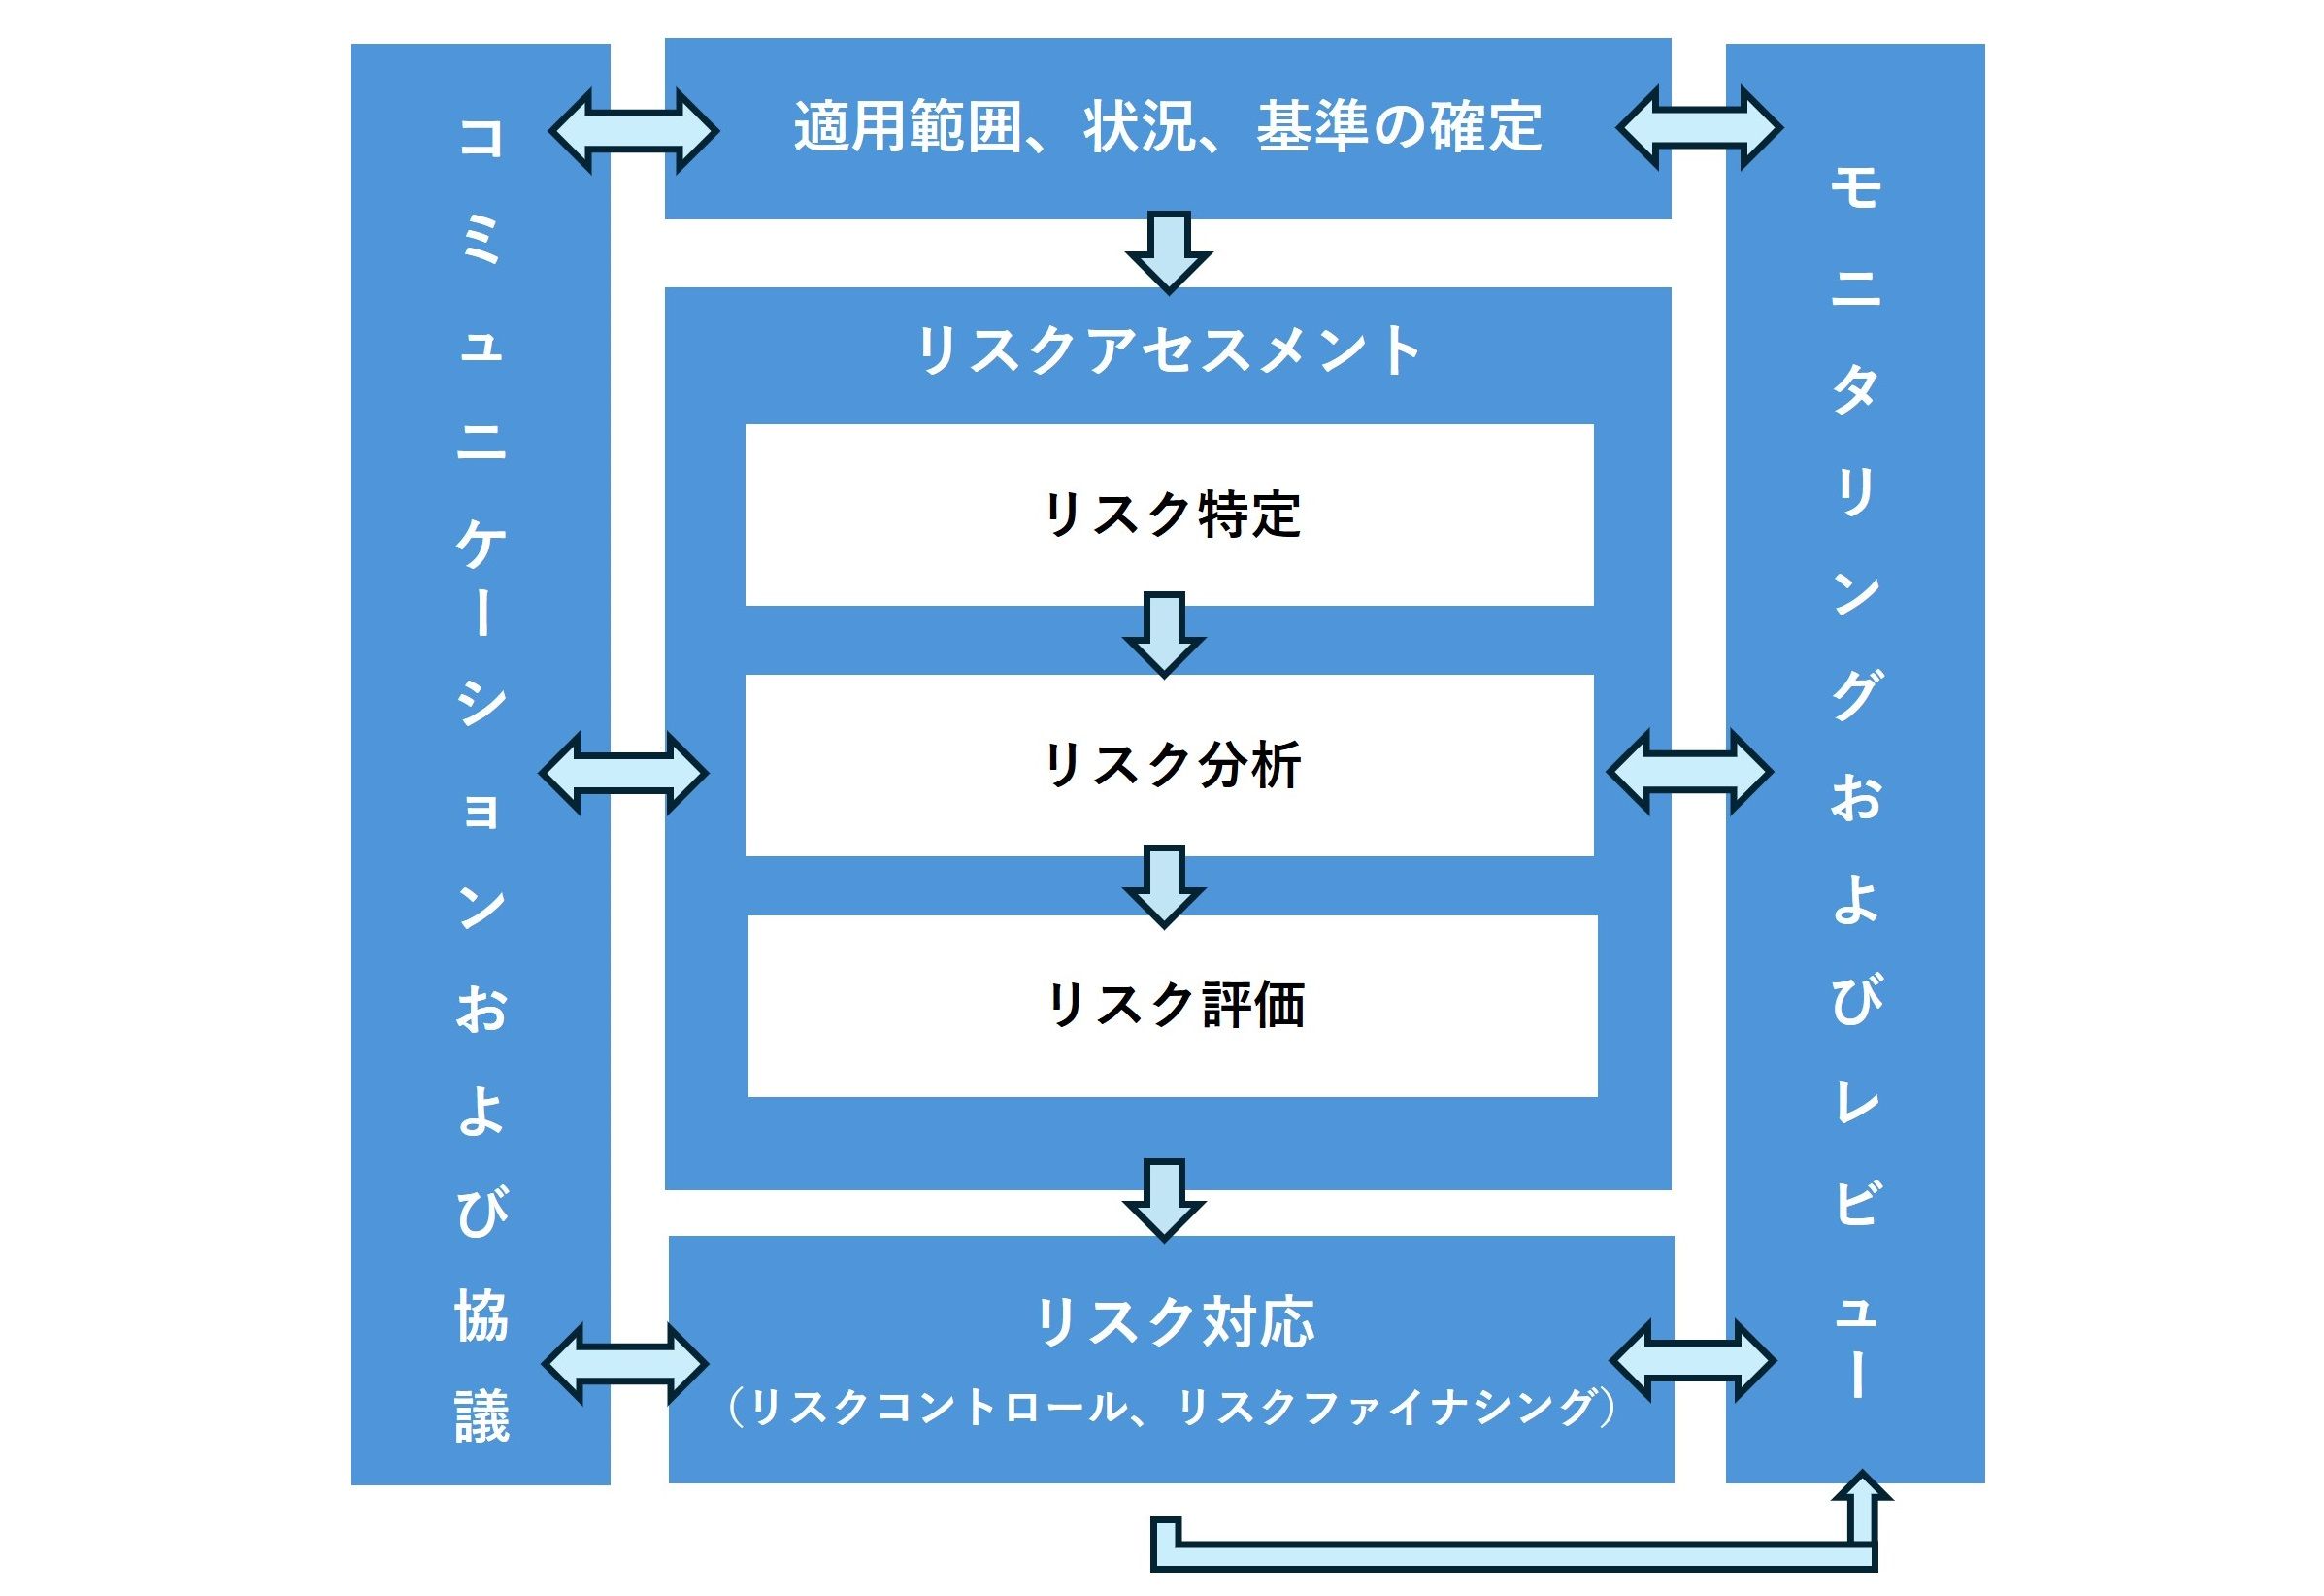
【実務直結】リスクマネジメント手順とリスクアセスメント手法の完全ステップ
形骸化を防ぎ、実効性のあるリスクマネジメント手順を構築するには、体系化されたプロセスを順序立てて実行することが不可欠です。中核となるステップは以下の流れで進行します。
ステップ1:リスク特定と分析評価(リスクアセスメント手法)
まず、事業活動に関わるあらゆるリスクを網羅的に洗い出します(リスク特定)。財務、法務、情報セキュリティ、労務、地政学要因など多角的な視点が必要です。次に、特定されたリスクに対して「発生確率(頻度)」と「影響度(損失規模)」の2軸で定量的・定性的なスコアリングを実施します(リスク分析)。この掛け合わせによって優先順位を明確化するのがリスク評価のプロセスです。
ステップ2:4つのリスク対応戦略の選定
優先度付けされたリスクに対し、具体的なコントロール方針を決定します。対応策は主に4つに分類されます。
- リスク回避:リスクの要因となる業務や新規事業そのものを中止・撤退し、脅威を完全に排除する。
- リスク低減:業務プロセスの二重チェック、セキュリティソフトの導入、従業員研修などを通じて発生確率や被害規模を抑える。
- リスク移転(共有):損害保険への加入や業務の外部委託(SLA締結)により、金銭的・実務的負担を第三者へ分散する。
- リスク保有(受容):影響度が極めて小さい、または対策コストが見合わないリスクについて、あらかじめ許容範囲を設定した上で現状維持とする。
ステップ3:内部統制システムおよびコンプライアンス強化策との連動
策定した対応方針は、単独のルールで終わらせず、社内の内部統制システムや日常の業務フローに組み込みます。定期的なモニタリングとコンプライアンス強化策の実施により、形骸化を継続的に防ぐ仕組みを整備します。
【データ比較】リスク対策の4分類と代表的手法の費用対効果一覧
適切なリスク対応を選択するにあたっては、投じるコストと低減される損失見込みのバランスを精査しなければなりません。各手法の特徴と現場における実務評価を整理したものが下表です。
| リスク対応区分 | 具体的な対策内容・数値指標 | 一般的な導入コスト・負荷 | 編集部の見解・実務評価 |
|---|---|---|---|
| リスク回避 | 危険地域の取引停止、高リスク新規事業の凍結など(発生確率0%化) | 直接費用は低、機会損失(売上逸失)は極大 | 致命傷を避ける究極の策だが、過度な適用は企業の成長力を削ぐ両刃の剣。 |
| リスク低減 | 多要素認証導入、マニュアル改訂、定期監査(インシデント率60〜80%削減) | システム投資・運用人件費が継続的に発生(中〜高) | 実務の主軸。費用対効果を可視化し、業務スピードを落とさない設計が肝要。 |
| リスク移転 | サイバー保険加入、クラウド事業者へのインフラ保守委託 | 保険料・委託手数料などの固定費(年間数十万〜数百万円規模) | 自社で負いきれない巨額賠償・復旧費用への備えとして中小・中堅企業にも推奨。 |
| リスク保有 | 少額の機器故障、軽微な事務ミス引当金(自己資本での損失吸収) | 初期コスト0(発生時の自己負担のみ) | 「無自覚な放置」と「戦略的保有」を厳密に区別する経営判断が必須。 |
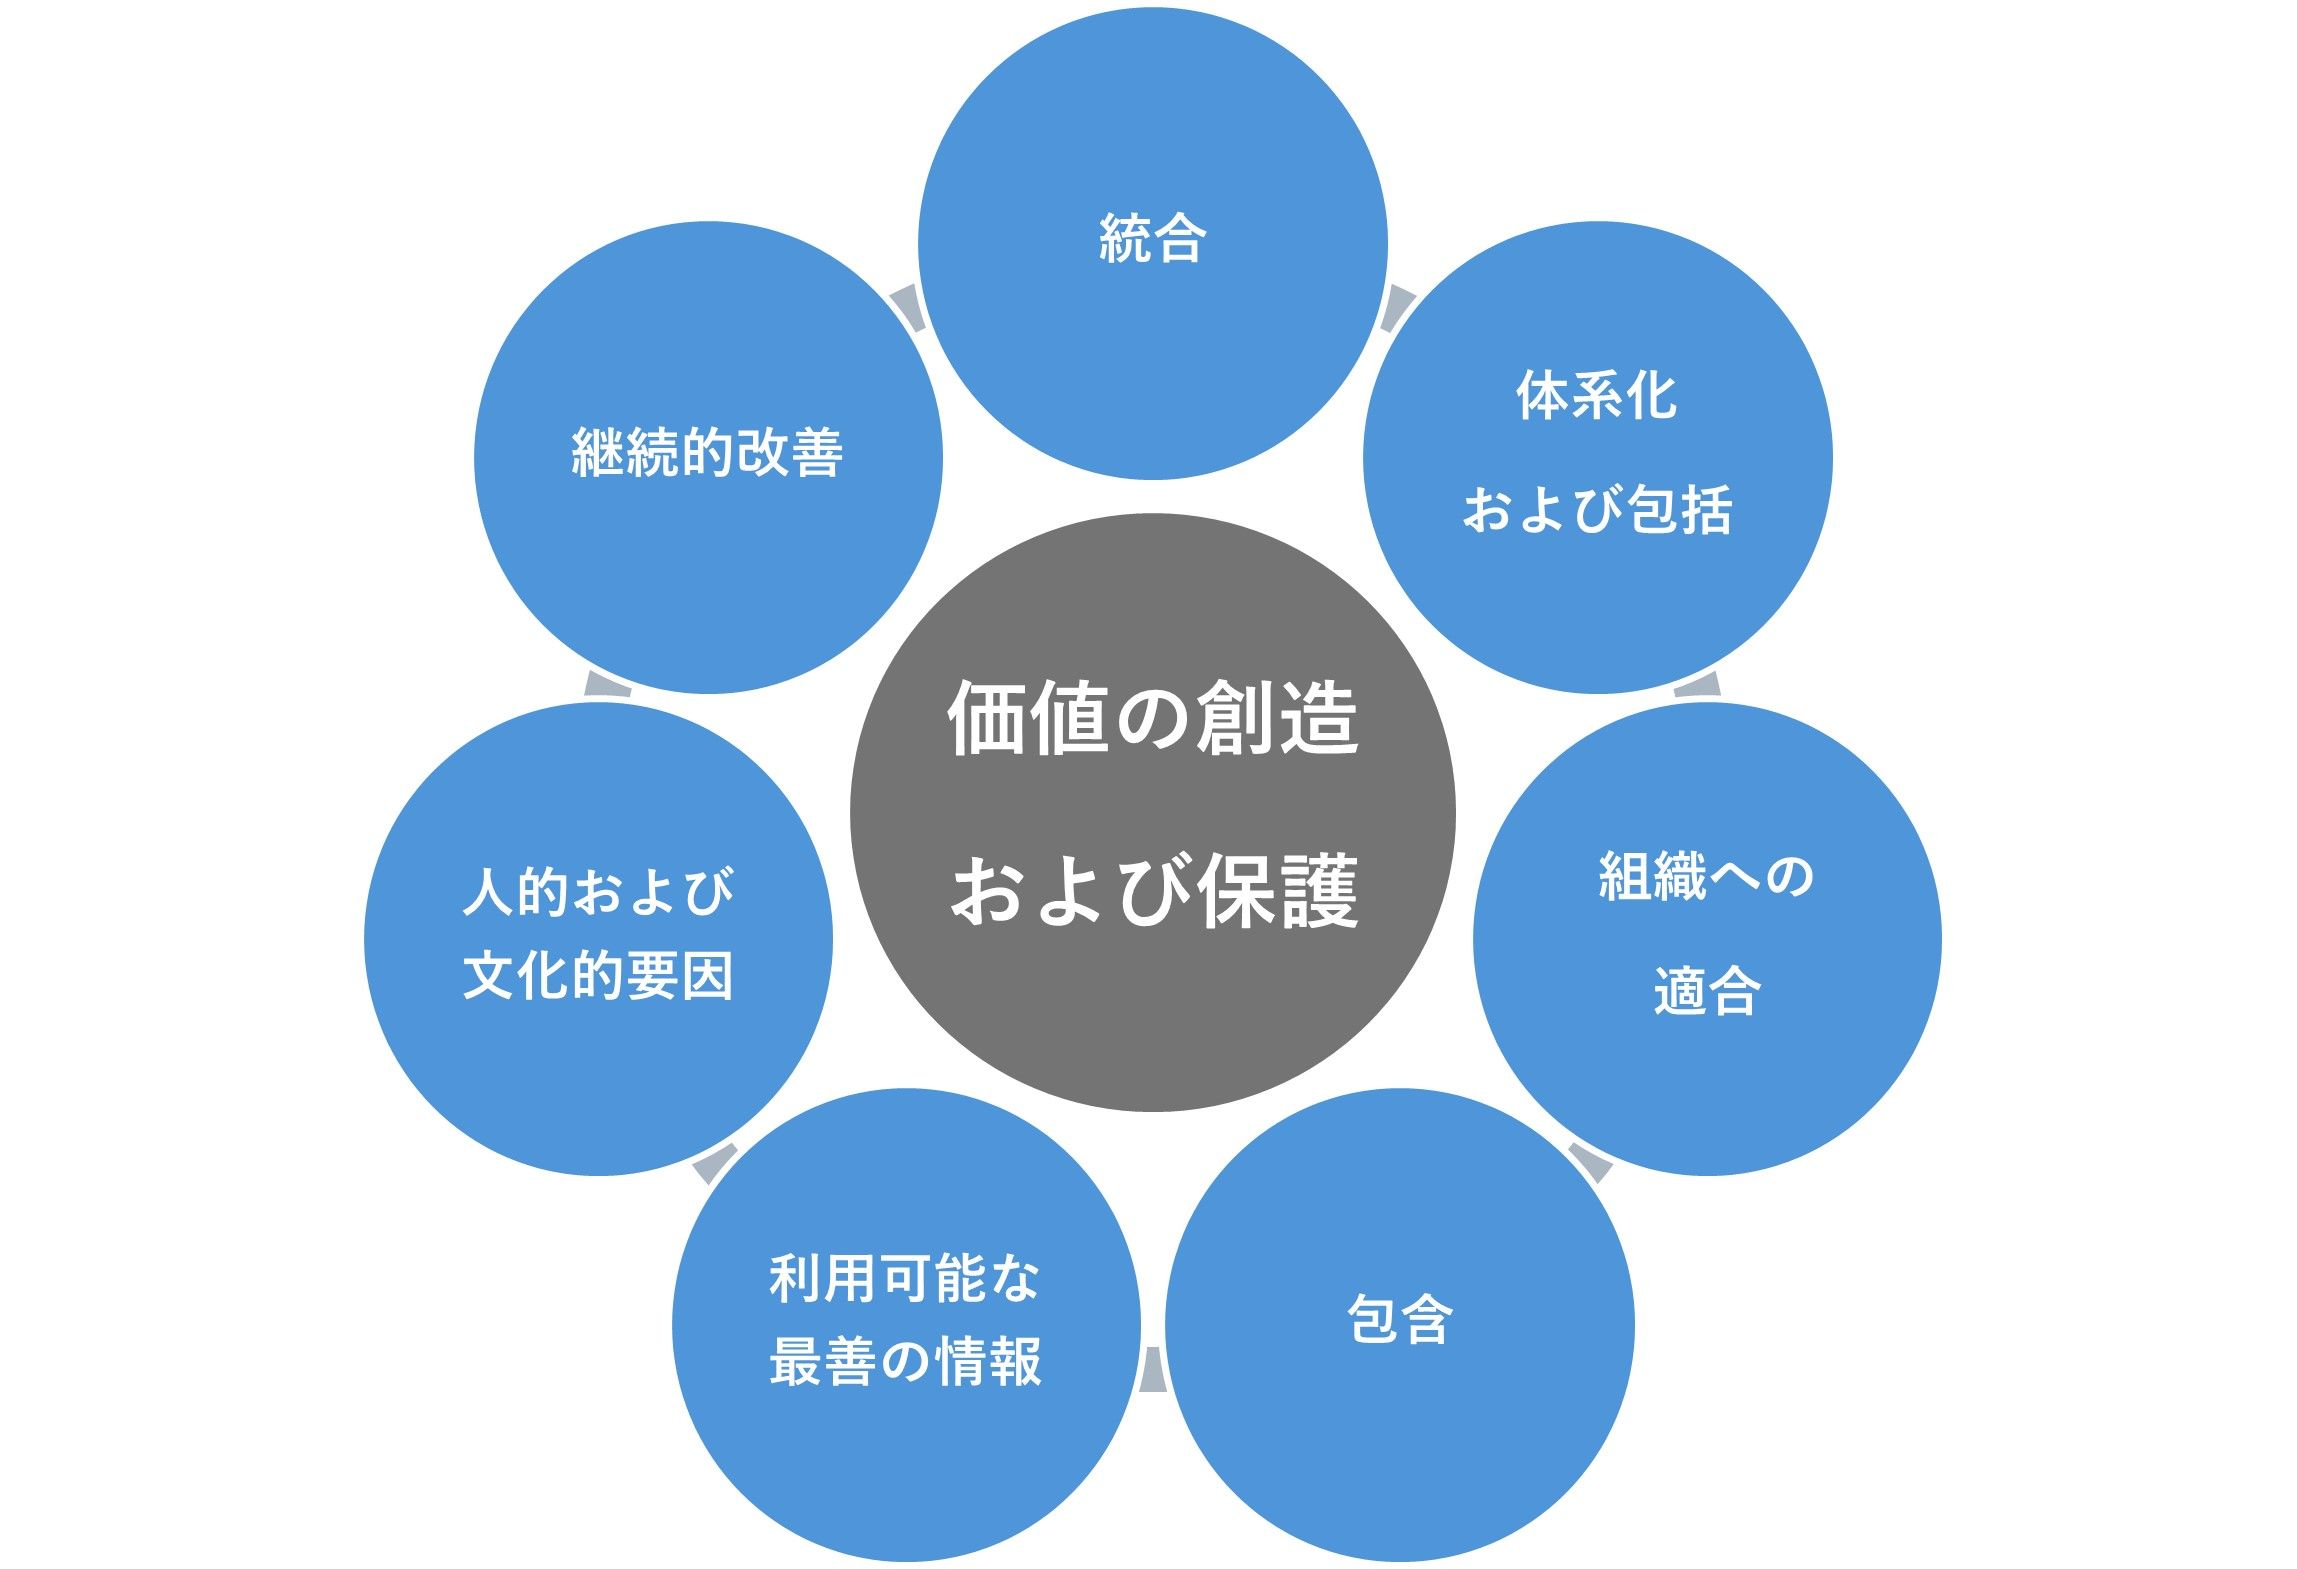
【実態検証】利用者の生の声と現場目線で見えたリアルな失敗事例
経済産業省や各種リスクマネジメント調査のデータ、ならびに現場担当者への取材から浮き彫りになるのは、「立派な規程集はあるが、有事には誰も開かない」という深刻な形骸化問題です。
企業リスク対策事例の失敗パターンを検証すると、共通する落とし穴が見えてきます。ある製造業では、年1回のリスク評価シート記入が完全に「ルーティン作業」と化し、現場担当者が前年の数値をそのままコピー&ペーストして提出していました。その結果、サプライチェーンの下請け企業で発生していたサイバーセキュリティの脆弱性を見落とし、ランサムウェア感染によって主力工場が2週間の操業停止に追い込まれる事態に発展しました。
SNSやビジネスコミュニティの生の声を見ても、「経営企画から降りてくるチェックシートの質問が抽象的すぎて現場の実情に合っていない」「リスクを正直に申告すると改善策のペナルティ業務が増えるため、軽微な問題は握りつぶしてしまう」といった現場の悲鳴が散見されます。リスクマネジメントの重要性を経営陣がどれほど叫んでも、現場のインセンティブ設計が伴っていなければ、リスクは地下に潜伏します。
一般に知られていない盲点とネットの誤解|「ゼロリスク信仰」の罠
ネット上の言説やビジネス解説で頻繁に見受けられる最大の誤解は、「リスクマネジメントの目的はリスクをゼロにすることである」という認識です。現代の複雑な市場環境において、リスクを完全にゼロにすることは不可能です。すべてのリスクを排除しようとすれば、新規事業への投資はストップし、過剰な承認フローによって業務スピードは麻痺します。
真のリスクマネジメントとは、「許容可能なリスクの限界値(リスクアペタイト)を定め、その範囲内で最大限のリターンを狙う攻めの経営ツール」に他なりません。守りを固めることだけを目的に据えた組織は、環境変化への適応力を失い、かえって破滅的な構造リスクを抱え込むことになります。
【プロの結論】心理的安全性と組織行動学から見出すべき教訓
組織心理学の知見によれば、重大な企業不祥事の多くは「正常性バイアス(自分たちだけは大丈夫だという思い込み)」と「集団浅慮(同調圧力による異論の封殺)」が複合して発生します。トップダウンの厳しいノルマや減点主義の評価制度が存在する組織では、不都合な真実を報告した者が不利益を被るため、心理的バウンダリー(健全な自立境界)が崩壊し、不正の隠蔽や改ざんが常態化します。
リスク管理を成功させる組織と破綻する組織の境界線は、「バッドニュース・ファスト(悪い情報ほど早く経営陣に届く風土)」が機能しているか否かにあります。以下の判断基準をもとに、自社の体制を点検してください。
- 実効性が高い組織:リスク報告を「業務改善の契機」として評価し、失敗を共有した従業員を守る仕組みと心理的安全性がある。
- 形骸化・破綻しやすい組織:リスクマネジメントが総務・法務の単なる書類作業に閉じ、現場の減点主義評価と結びついている。
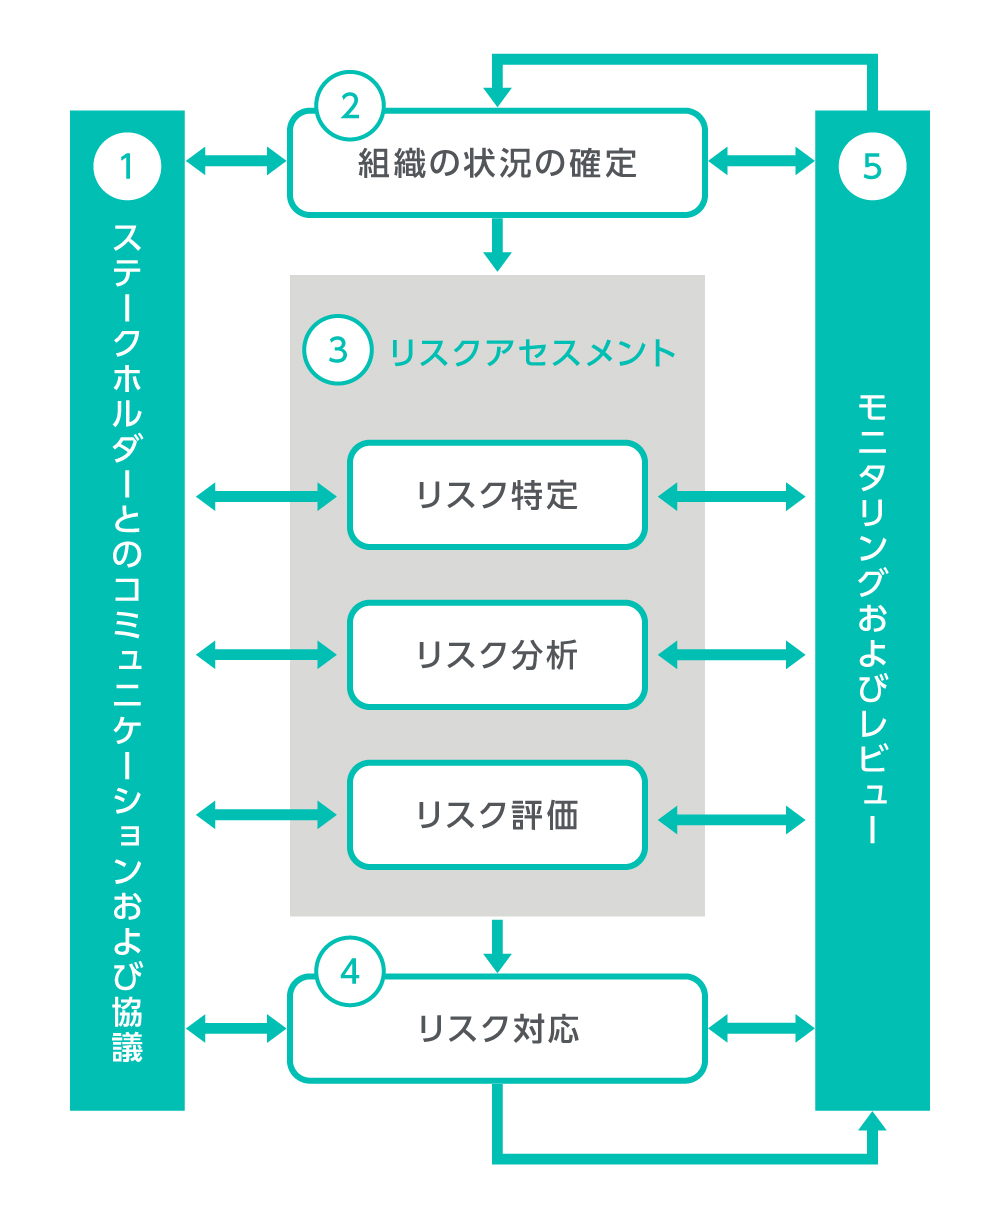
【2026年最新動向まとめ】AIガバナンスと地政学リスクへの即応体制
2026年の事業環境において、優先順位のトップに躍り出たのが「AIガバナンス」と「経済安全保障・地政学リスク」への対応です。
業務への生成AI・自律型AIエージェントの全面的な統合が進んだことで、プロンプト経由の機密データ流出、ハルシネーション(もっともらしい虚偽情報)による誤判断、著作権侵害訴訟といった新たなリスクが日常化しています。先進企業では、AI利用に関する倫理規定の策定にとどまらず、入出力ログの自動監査や敵対的攻撃への耐性テストをリスクマネジメント体制の中核に組み込んでいます。
また、国際情勢の急変に伴う特定地域からの原材料調達停止やデータローカライゼーション規制への対応として、BCP(事業継続計画)を「局所的な自然災害対策」から「グローバルな供給網・ITインフラの多重化」へと再定義する動きが急速に進んでいます。
【リスク マネジメント と は】に関するよくある質問(FAQ)
Q1:リスクマネジメントと内部統制は何が違うのですか?
A1:内部統制は、財務報告の信頼性や法令遵守などを確保するために企業内に設ける「ルールや仕組みそのもの」を指します。一方、リスクマネジメントは、それらの仕組みを活用しながら事業全体の多様なリスクを評価・コントロールする「包括的なマネジメント活動」であり、内部統制はリスクマネジメントを達成するための重要な基盤という位置づけになります。
Q2:リソースの少ない中小企業でも実践できる最小限のステップは?
A2:まずは「事業停止に直結する上位3大リスク(主力取引先の倒産、基幹システムのランサムウェア被害、主要部材の供給停止など)」に絞り込んで特定することをおすすめします。その上で、サイバー保険への加入(リスク移転)やバックアップの外部保管(リスク低減)など、少ない工数で致命傷を防ぐ手立てから優先的に着手してください。
Q3:リスクアセスメントはどのくらいの頻度で見直すべきですか?
A3:年1回の定期見直しを基本としつつ、経営環境に大きな変化があった際(新規事業の立ち上げ、大規模システムの刷新、M&Aの実施、新たな法規制の施行など)には、随時臨時アセスメントを実施する動的な運用が推奨されます。
まとめ:今後の動向と失敗しないための判断基準
リスクマネジメントの本質は、脅威を恐れて事業活動を萎縮させることではなく、不確実性を正しく把握し、計算されたリスクを取って果敢に挑戦するための「羅針盤」を手に入れることにあります。
形骸化したチェックシートを廃止し、客観的なリスクアセスメントと風通しの良い組織文化を構築できるかどうかが、これからの激動期を生き抜く企業の分岐点となります。平時の今こそ、自社のリスクマネジメント体制が「形だけの書類」になっていないか、総点検を開始してください。 (出典: リスク マネジメント と は(Yahoo!ニュース))
最新のトレンドや話題のニュースをわかりやすく解説するWebライターです。読者の皆様に役立つ情報を日々お届けしています。
